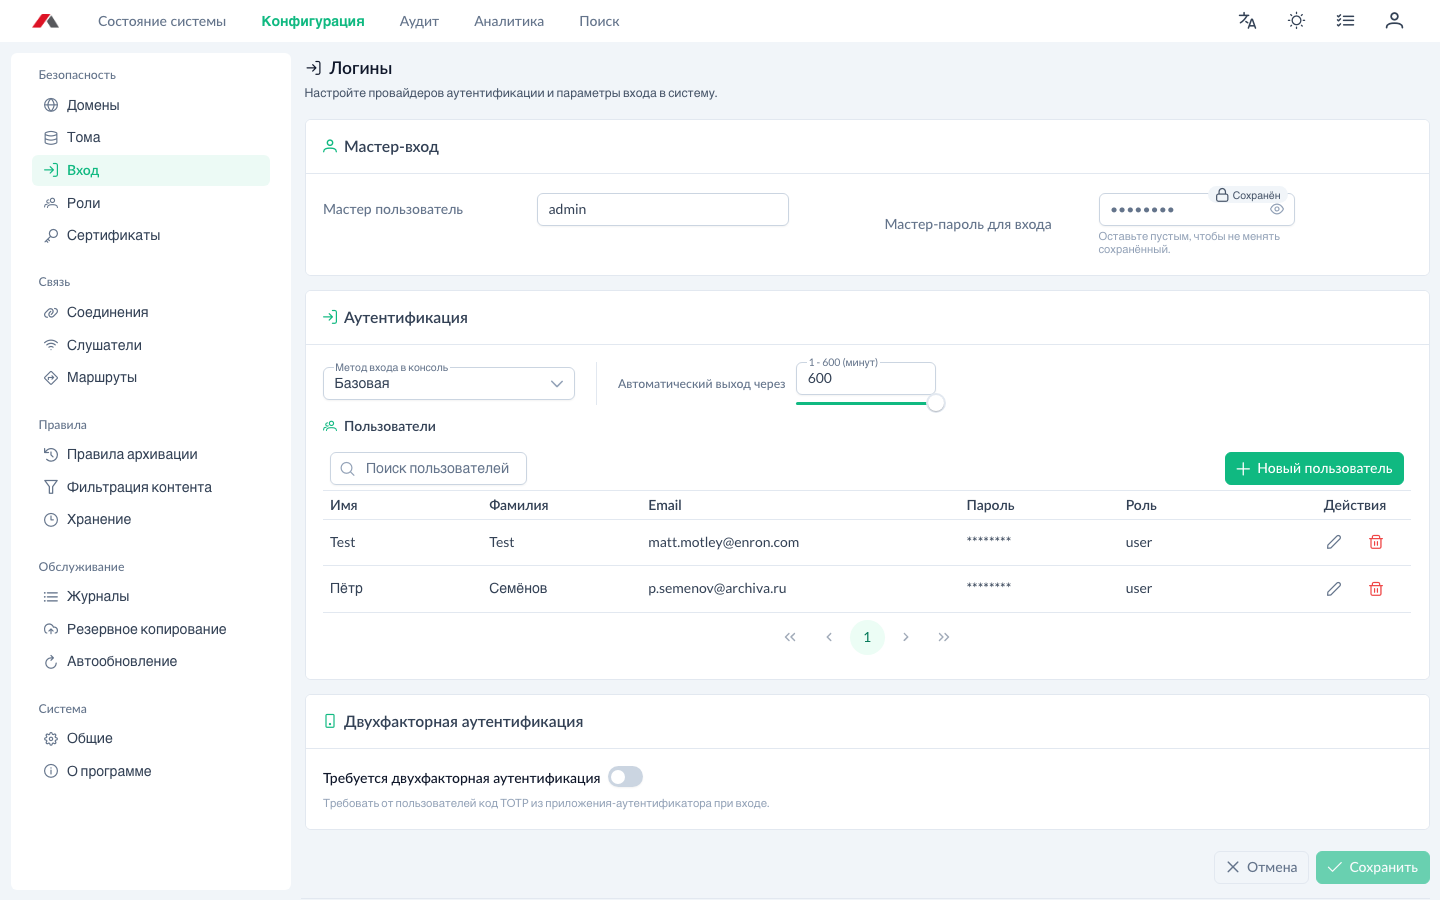
Стандартная (встроенная) авторизация
При базовом способе входа учётные записи логин — пароль хранит сама АРХИВА. Режим удобен для небольших установок и тестовых сред, где нет каталога (LDAP/AD).
Добавление пользователей
Откройте Конфигурация → Вход.
Нажмите «Новый пользователь».
Заполните Имя, Фамилия, Email, Пароль и выберите Роль.
После сохранения пользователь сразу может войти с заданными учётными данными — перезапуск сервера не требуется.
Роли
Роль назначается пользователю в том же диалоге; типовые системные роли:
administrator — полный доступ ко всем функциям;
user — поиск и просмотр писем;
auditor — аудит и отчётность.
Состав прав каждой роли и создание собственных ролей — в теме Роли.
Безопасность
Пароли хранятся в хэшированном виде и не восстанавливаются — только сбрасываются.
Ограничьте доступ к конфигурационным файлам правами ОС.
Используйте сложные пароли и периодически их меняйте; для администраторов подключите двухфакторную аутентификацию.
Когда подходит встроенная авторизация
в организации нет LDAP/AD;
систему нужно развернуть быстро, без внешних зависимостей;
идёт тестирование или пилот;
нужна независимая авторизация для ограниченного числа пользователей.